AXION / SECURITY REPORTEjemplo didáctico
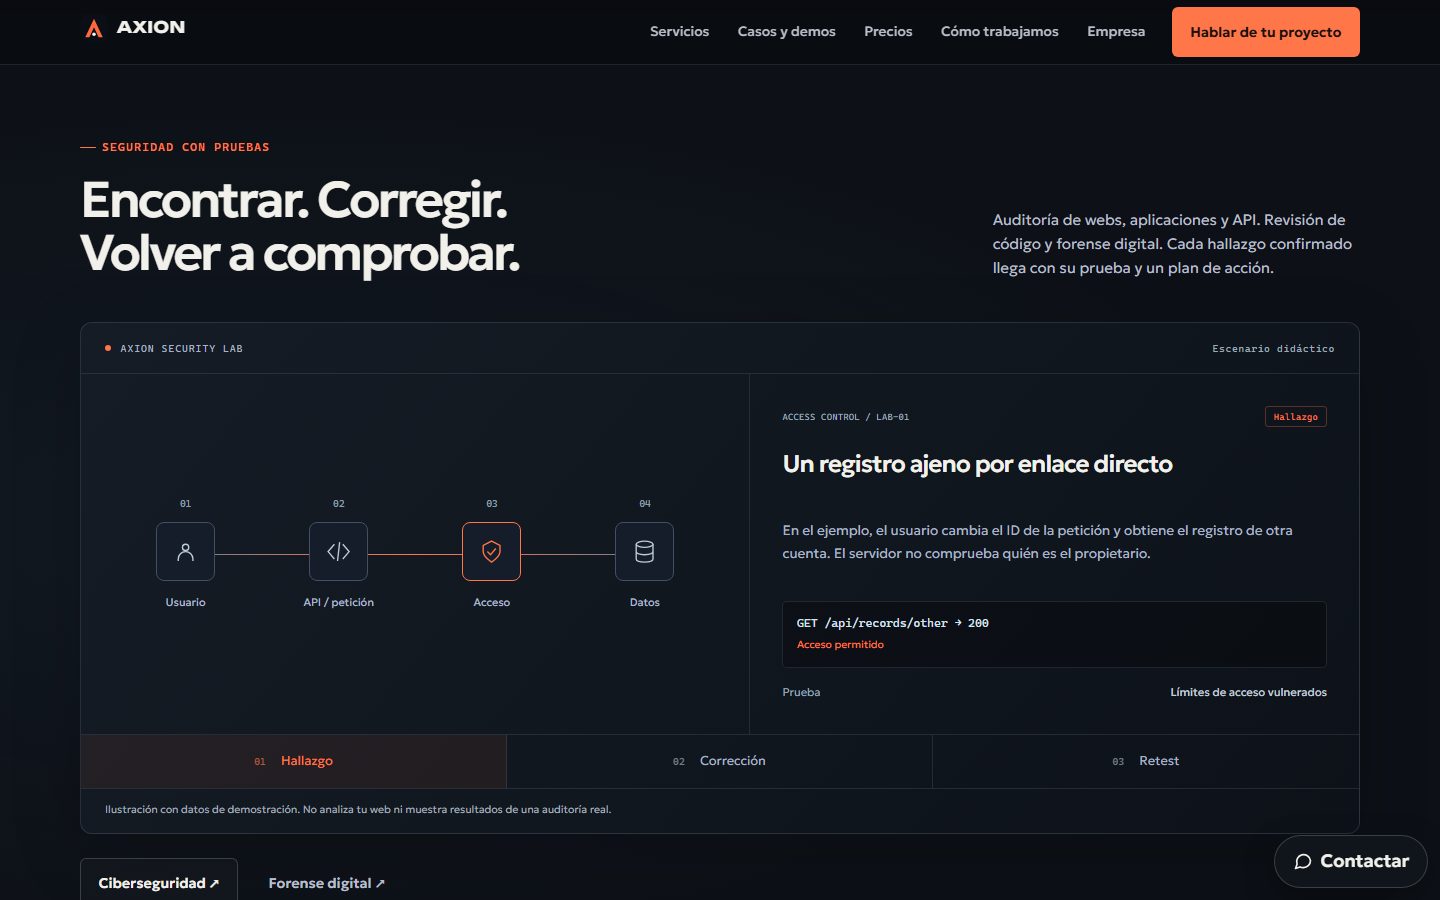
LAB-01 / Control de acceso
Datos de demostración. No es un caso de cliente ni el resultado de analizar una web real.
- Hallazgo
- El usuario obtiene un registro ajeno cambiando el ID de la petición.
- Prueba
GET /api/records/other → 200- Corrección
- Comprobar en el servidor quién es el propietario del registro antes de devolver datos.
- Criterio de retest
- Registro ajeno → 403. Registro propio → 200. Comprobar los dos escenarios.
¿Qué más lleva un informe completo?
Alcance acordado, fecha y entorno, método de comprobación, pruebas, limitaciones, prioridad de cada corrección y estado de la nueva verificación.